NO.1: 피망 뉴베가스 거래방법
NO.2: 피망 뉴베가스 디시
NO.3: 피망 뉴베가스 슬롯 바카라 블랙잭
NO.4: 피망 뉴베가스 슬롯 추천
NO.5: 피망 뉴베가스 칩
NO.6: 피망 뉴베가스 쿠폰
NO.7: 피망 뉴베가스 핵
NO.8: 피망 뉴베가스 환전
NO.9: 피망 베가스 슬롯
NO.10: 피망뉴베가스
NO.11: 피망슬롯 공략
NO.12: 피망슬롯 디시
은행권 덮친 해킹 사고 [연합뉴스 자료사진] 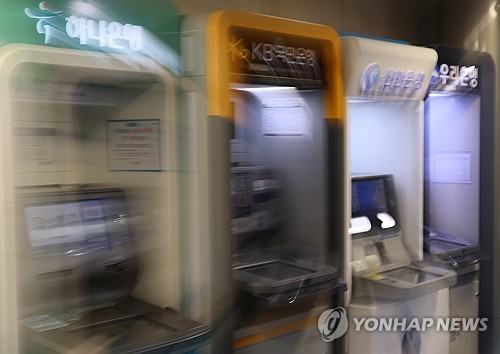
국내 금융권 해킹 공격의 배후로 지목된 인물이 중국계 디도스(DDoS·분산서비스거부) 대행 조직의 일원일 가능성이 제기됐습니다.
전날(9일) 국내 보안업체 로그프레소가 공개한 'ARTEX 캠페인 추가 분석 - 공격 집단 실체 검증' 결과에 따르면,영천 경마장앞서 미국 보안업체 크라우드스트라이크가 특정한 용의자가 중국계 디도스 대행 해킹 조직 '갓넷(GodNet)·비타스(VITAS)'에서 활동한 정황이 확인됐습니다.
크라우드스트라이크는 지난달 말부터 이달 초 한국 금융기관을 겨냥한 공격자가 중국산 인공지능(AI) 침투테스트 도구 '아르텍스(ARTEX)'와 딥시크 등 AI 모델을 함께 활용했다고 분석했습니다.
또한,공격자가 AI 코딩 도구로 보안 연구자 이력서 작성을 요청하는 과정에서 이름 이니셜과 거주지 등 개인정보가 노출돼 중국 광둥성에 거주하는 26세 인물일 가능성이 제기됐다고 밝혔습니다.
그러나 당시 지목된 중국인 용의자 'YY520CN'은 자신의 휴대전화 번호가 도용됐다며 해킹과 무관하다는 입장을 밝힌 것으로 전해졌습니다.
로그프레소는 텔레그램과 깃허브,와우 포커 머니 상다크웹에 유출된 인증정보 등을 교차 분석한 결과 YY520CN 계정은 갓넷·비타스 조직에서 회원을 관리하는 '커뮤니티 감독관' 직책으로 활동한 것으로 파악했습니다.
연합뉴스TV 기사문의 및 제보 : 카톡/라인 jebo23